
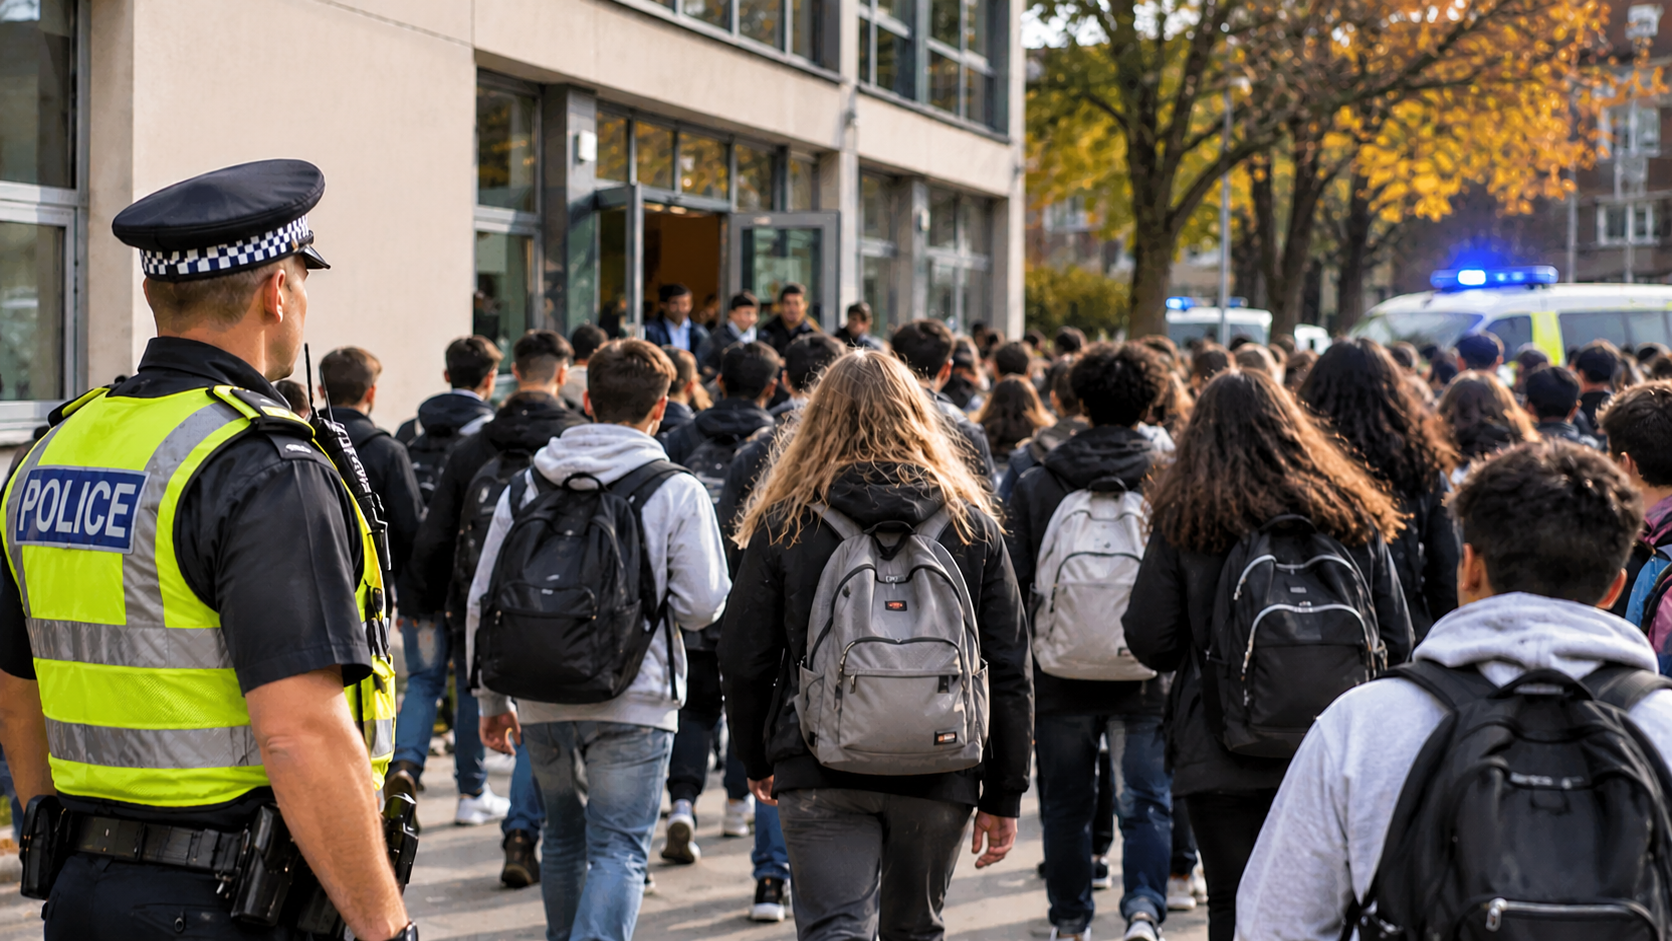
Milhares de escolas europeias receberam ameaças de bomba nesta quarta-feira, 11 de novembro, desencadeando evacuações, mobilização policial e apreensão entre famílias. Na Itália, cerca de 6.300 estabelecimentos de ensino foram alcançados pelas mensagens e centenas interromperam as atividades. Alertas semelhantes chegaram à Escócia, à Irlanda do Norte e à República da Irlanda.
Até o momento desta edição, as informações disponíveis atestam que não foram encontrados artefatos explosivos nem identificada uma ameaça concreta.
Ainda assim, o episódio expôs como uma comunicação digital pode provocar consequências imediatas no mundo físico.
A escala da ocorrência é incomum. Na Escócia, aproximadamente 470 escolas receberam mensagens; na Irlanda do Norte, foram mais de 300. Autoridades policiais britânicas e irlandesas classificaram os alertas como não críveis e orientaram, em geral, a continuidade das aulas. Algumas escolas escocesas, entretanto, chegaram a evacuar alunos preventivamente. A diferença entre receber uma ameaça e efetivamente evacuar é essencial para compreender a dimensão dos acontecimentos sem inflar os números.
Na Itália, a primeira-ministra Giorgia Meloni afirmou que não havia indicação de perigo concreto e convocou uma reunião com responsáveis pela segurança e inteligência. O governo passou a investigar a origem dos e-mails, inclusive em cooperação internacional. Para pais e professores, porém, a ausência de explosivos não elimina o transtorno: retirar crianças das salas de aula, interromper o trabalho e acionar protocolos de emergência são efeitos reais de uma ameaça que pode ser inteiramente falsa.
Quando uma mensagem digital interrompe a vida real
A vulnerabilidade explorada nesse tipo de episódio não depende necessariamente de uma falha tecnológica sofisticada. Endereços institucionais de escolas podem ser públicos, e o envio simultâneo de mensagens ameaçadoras exige recursos relativamente modestos. O efeito, por outro lado, é assimétrico: cada destinatário precisa avaliar o risco, acionar procedimentos e decidir como proteger estudantes e funcionários diante da possibilidade, ainda que remota, de um atentado.
Esse mecanismo coloca as autoridades diante de um dilema. Desconsiderar um alerta potencialmente verdadeiro pode ter consequências graves; reagir indiscriminadamente a mensagens falsas pode paralisar serviços, consumir recursos de segurança e ampliar o medo coletivo. A capacidade de distinguir ameaças críveis de campanhas de intimidação torna-se, portanto, parte importante da resiliência institucional.
O caso também se insere em um ambiente europeu marcado por alertas falsos dirigidos a outros setores, incluindo aviação e meios de comunicação. A proximidade temporal desses incidentes desperta perguntas legítimas sobre possíveis conexões, mas não constitui, por si só, prova de coordenação. Cada ocorrência precisa ser examinada com base em elementos técnicos, padrões de distribuição das mensagens e resultados das investigações.
Guerra híbrida ou intimidação em larga escala?
A expressão ‘guerra híbrida’ costuma designar a combinação de instrumentos convencionais e não convencionais — cibernéticos, informacionais, econômicos e psicológicos — para pressionar sociedades e instituições. Sob essa perspectiva, uma campanha deliberada de ameaças falsas poderia, em tese, ser utilizada para gerar insegurança, testar respostas estatais e impor custos operacionais sem empregar armamentos.
Mas a hipótese não deve ser confundida com uma conclusão. Até o momento, não há atribuição pública comprovada dos e-mails a um governo, serviço de inteligência ou organização específica. As próprias autoridades italianas advertiram que seria prematuro falar em uma direção comum. Uma ação coordenada de desestabilização é uma possibilidade investigativa; trotes em massa ou iniciativas de indivíduos sem vinculação estatal também permanecem entre as explicações possíveis.
É justamente essa incerteza que torna o episódio relevante para a segurança contemporânea. Em sociedades conectadas, o impacto de uma ameaça não depende apenas de sua capacidade de produzir dano físico. A percepção de risco pode mobilizar milhares de pessoas, alterar rotinas, consumir horas de trabalho e colocar à prova a confiança da população nos mecanismos de proteção.
Para os setores de defesa e segurança, o caso reforça a importância de sistemas de alerta, análise de ameaças, cooperação policial internacional, proteção das comunicações e protocolos proporcionais de resposta. Trata-se de um campo em que tecnologia, capacitação e governança precisam atuar conjuntamente: nenhuma ferramenta isolada substitui a avaliação humana responsável diante de uma emergência.
A pergunta decisiva, portanto, não é apenas quem enviou as mensagens, mas como instituições democráticas podem responder a ameaças distribuídas em grande escala sem permitir que o medo produza, por si só, a paralisação pretendida por seus autores. Se as investigações revelarem uma operação organizada, haverá um novo capítulo na discussão sobre segurança híbrida. Se confirmarem apenas uma onda de falsos alarmes, a lição continuará válida: a resiliência de uma sociedade também se mede por sua capacidade de enfrentar ameaças que existem, antes de tudo, na informação.
Fontes:
Reuters, 11/11/2026: cobertura internacional. Associated Press, 11/11/2026: investigações e posicionamento italiano. Sky News, 11/11/2026: balanço no Reino Unido e Irlanda. The Guardian, 11/11/2026: evacuações pontuais na Escócia.
Deixe um comentário